أمن
ثغرة في OpenSSH تُلقّب بـ *sshole تتيح للمهاجمين تسجيل الدخول إلى حسابات بلا كلمة مرور على Alpine وأنظمة Linux المبنية على musl باستخدام كلمة مرور من 256 حرفاً وأكثر. التصحيحات متوفرة.
بحث
لا هواتف و11 خبراً عن «ثغرة»
أمن
ثغرة في OpenSSH تُلقّب بـ *sshole تتيح للمهاجمين تسجيل الدخول إلى حسابات بلا كلمة مرور على Alpine وأنظمة Linux المبنية على musl باستخدام كلمة مرور من 256 حرفاً وأكثر. التصحيحات متوفرة.
أمن
بعد نحو ثلاثة أسابيع من الكشف عن الثغرة، لا تزال Ubuntu دون نواة مصحّحة للثغرة CVE-2026-98432 بتقييم CVSS 9.8، دون الإعلان عن موعد لإصدار التحديث لإصدارات 22.04 و24.04 و26.04 LTS.
أمن
ثغرة في روابط مشاركة ChatGPT سمحت بتشغيل شيفرة برمجية داخل جلسات أي شخص يفتح الرابط الخبيث. دفعت OpenAI مكافأة قدرها 5000 دولار، مع تشديد حدود الاشتراكات المدفوعة.
أمن
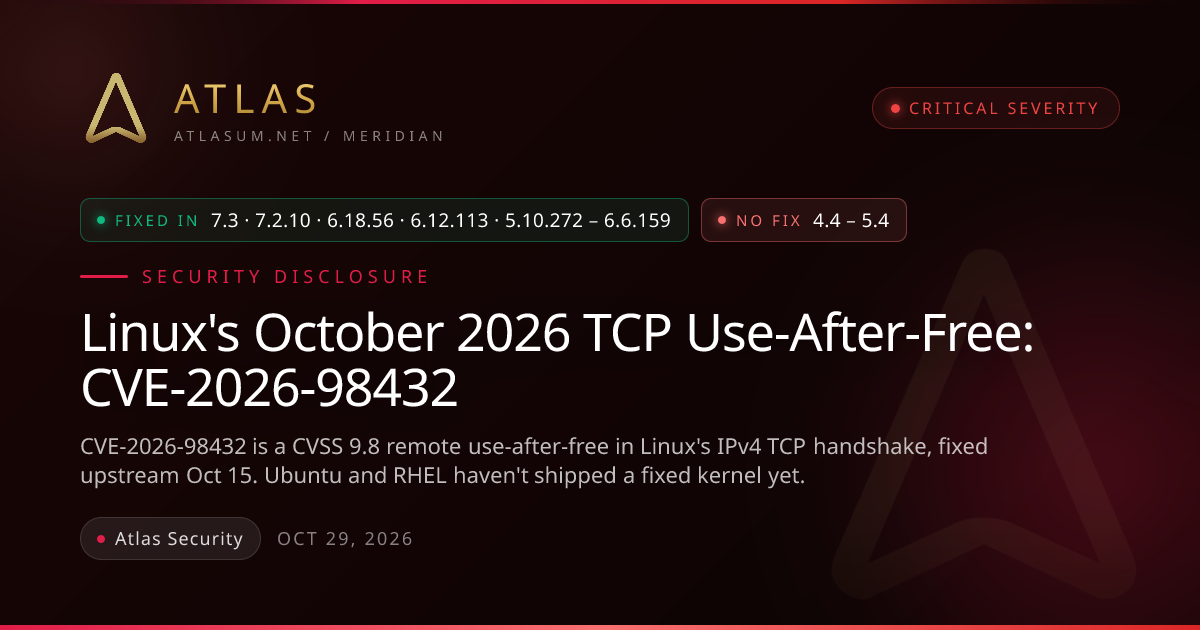
ثغرة use-after-free حرجة في مصافحة IPv4 TCP في Linux تتيح لمهاجمين عن بُعد تنفيذ تعليمات بصلاحيات root. أُصلحت في المصدر في 15 أكتوبر، لكن Ubuntu وRHEL ما زالا يوزّعان نواة معرّضة.
أمن
نسخة معدّلة من إضافة Claude Code لـ VS Code بقيت نحو 11 ساعة في متجر Cursor وأثرت على 5000 مستخدم. حاولت سرقة بيانات المطوّرين وتثبيت باب خلفي عبر SSH.
أمن
ثغرة خطيرة في وحدة فك ترميز Brotli تُلقّب HTTP2Shell أو Node2Shell قد تتيح للمهاجمين إسقاط التطبيقات أو تنفيذ تعليمات برمجية عن بُعد. التصحيحات متوفرة لـ Node.js و.NET وحزم Python.