لم تُصدر Ubuntu حتى الآن نوى Linux مصحّحة للثغرة CVE-2026-98432، وهي ثغرة حرجة لتنفيذ تعليمات عن بعد بتقييم CVSS 9.8، وذلك بعد نحو ثلاثة أسابيع من اكتشافها. وبحسب freenode.net، لا تتوفر حزم نواة مصحّحة لإصدارات 22.04 و24.04 و26.04 LTS، ما يترك مديري الأنظمة على هذه الإصدارات دون تحديث رسمي يسدّ الثغرة.
وطالما لم تُصدر Ubuntu حزماً مصحّحة، يبقى كل خادم يعمل بنوى هذه الإصدارات عرضة لأي هجوم محلي أو عن بعد تتيحه الثغرة. ويكون الخطر أكبر على الخوادم المتصلة بالإنترنت والأنظمة المستضافة ذاتياً متعددة المستأجرين التي تعتمد على نوى LTS في العزل وحدود الصلاحيات.
CVE-2026-98432: ما نعرفه حتى الآن
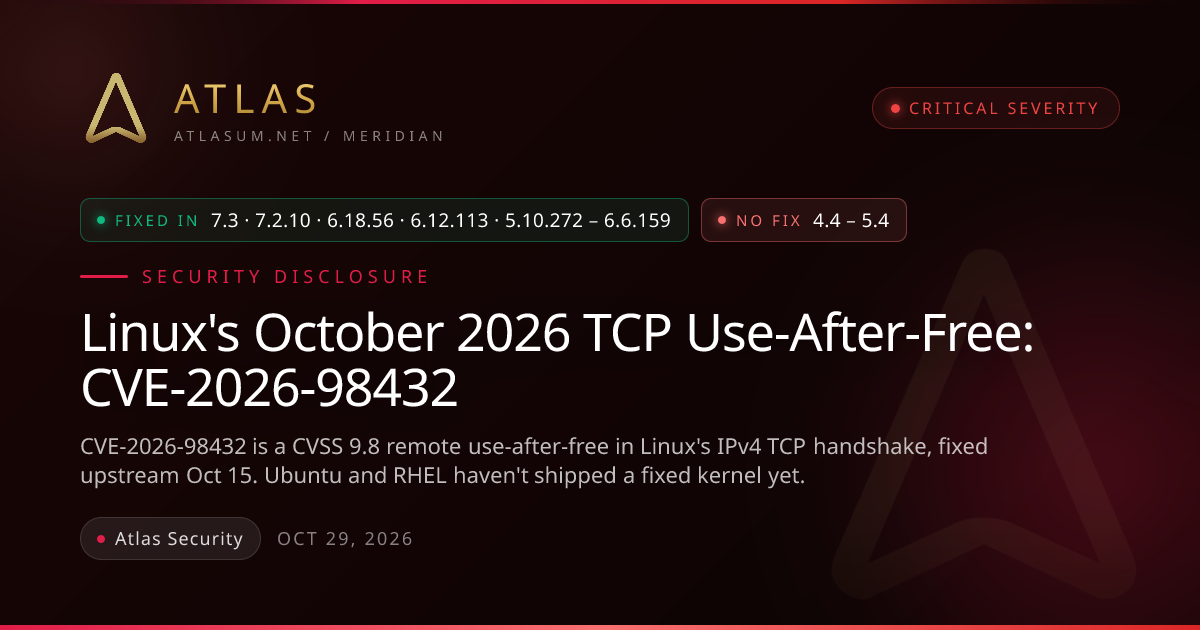
تُتابع الثغرة تحت المعرّف CVE-2026-98432 وتحمل تقييماً CVSS يبلغ 9.8، وهو أعلى تصنيف للخطورة. ويشير هذا التقييم إلى ثغرة يمكن استغلالها عن بعد دون مصادقة تقريباً، ولهذا استرعى غياب التحديث انتباه مديري الأنظمة الذين يشغّلون أحمالاً حقيقية على Ubuntu LTS.
ولم تُعلن Ubuntu أي موعد لإصلاح الثغرة، ولم تظهر أي حزم نواة مصحّحة لإصدارات 22.04 و24.04 و26.04 حتى لحظة كتابة هذا التقرير، كما لم تشرح الشركة علناً سبب هذا التأخير.
- CVE-2026-98432: ثغرة حرجة لتنفيذ تعليمات عن بعد في Linux
- تقييم CVSS: 9.8
- إصدارات Ubuntu LTS المتأثرة دون نواة مصحّحة: 22.04 و24.04 و26.04
- الحالة: لا تتوفر حزمة نواة مصحّحة، ولم يُعلن أي موعد للإصدار
- أعلى خطر: الأنظمة المتصلة بالإنترنت والمستضافة ذاتياً متعددة المستأجرين