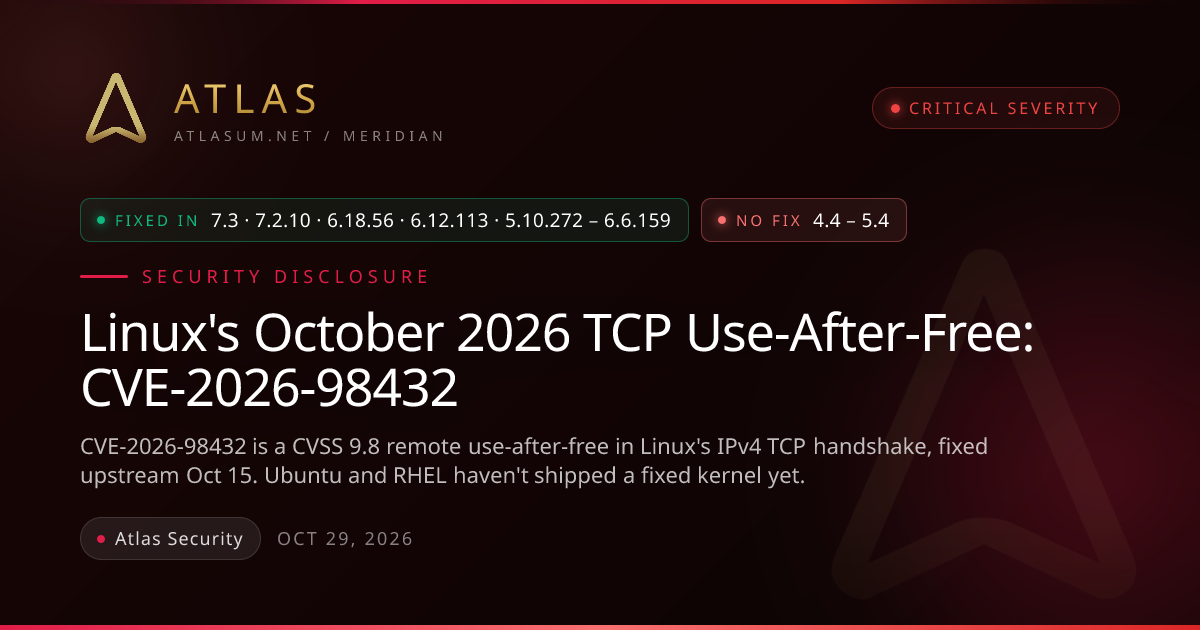
تحمل ثغرة use-after-free حرجة في مصافحة IPv4 TCP داخل نواة Linux الرمز CVE-2026-98432 وتقييم خطورة CVSS يبلغ 9.8، ويمكن أن يستغلها عن بُعد طرف غير موثّق. نشر فريق Linux kernel CNA هذا التقييم، وأصلحت الإصدارات المستقرة في المصدر العيب يومي 11 و15 أكتوبر 2026. ويعود الخطأ إلى Linux 4.4.
تكمن المشكلة في شيفرة يشغّلها كل خادم Linux عند قبوله اتصال IPv4 TCP، قبل أن يرى أي تطبيق هذه الحزم. وتقول Anthropic، التي أبلغ باحثها عن الثغرة، إن نموذج Claude لديها أنتج استغلالاً عملياً ينفّذ أوامر بصلاحيات root على خوادم Linux تشغّل مستمع multipath TCP، ومن دون بيانات اعتماد. وحتى 29 أكتوبر، لم تكن Ubuntu وRed Hat قد أصدرتا نواة مصحّحة.
إصدارات نواة Linux المصحّحة
الإصلاح في المصدر، وهو تعديل من أربعة أسطر في مسار المصافحة، وصل إلى هذه الإصدارات المستقرة. تبقى الأنظمة التي تعمل بنواة أقدم على الخطوط من 4.4 إلى 7.2 معرّضة حتى تنتقل إلى نسخة مصحّحة أو تطبّق إصلاح التوزيعة.
- 5.10.272
- 5.15.223
- 6.1.190
- 6.6.159
- 6.12.113
- 6.18.56
- 7.2.10