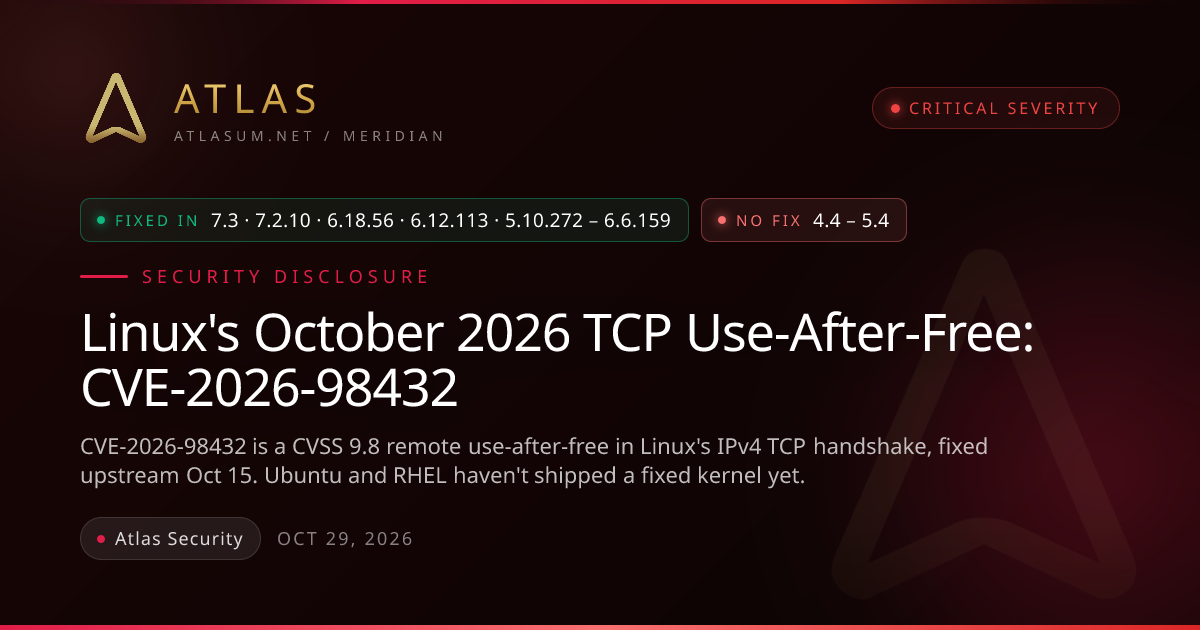
Une vulnérabilité critique de type use-after-free dans la poignée de main IPv4 TCP du noyau Linux, référencée CVE-2026-98432, porte un score de gravité CVSS de 9.8 et peut être déclenchée à distance par un pair non authentifié. Le CNA du noyau Linux a publié cette note, et les versions stables en amont ont corrigé la faille les 11 et 15 octobre 2026. Le bug remonte à Linux 4.4.
Le problème se situe dans du code que tout serveur Linux exécute lorsqu'il accepte une connexion IPv4 TCP, avant qu'une application ne voie le trafic. Anthropic, dont un chercheur a signalé la faille, indique que son modèle Claude a produit un exploit fonctionnel exécutant des commandes en root sur des serveurs Linux disposant d'un écouteur multipath TCP, sans identifiants. Au 29 octobre, ni Ubuntu ni Red Hat n'avaient publié de noyau corrigé.
Versions du noyau Linux corrigées
Le correctif en amont, une modification de quatre lignes dans le chemin de la poignée de main, est arrivé dans ces versions stables. Les systèmes exploitant des noyaux plus anciens sur les branches 4.4 à 7.2 restent exposés jusqu'à leur passage à une version corrigée ou l'application du correctif de leur distribution.
- 5.10.272
- 5.15.223
- 6.1.190
- 6.6.159
- 6.12.113