أكّدت Google أن أحد شركائها في تصنيع أجهزة Android زرع عمدًا بابًا خلفيًا في 1.3 مليون جهاز واستخدمها كشبكة بوتنت. وسمّت الشركة Videostrong Technology Co.، وهي شركة مصنّعة مقرّها شنتشن، وأعلنت أنها فكّكت البرمجية الخبيثة وقطعت علاقاتها بها.
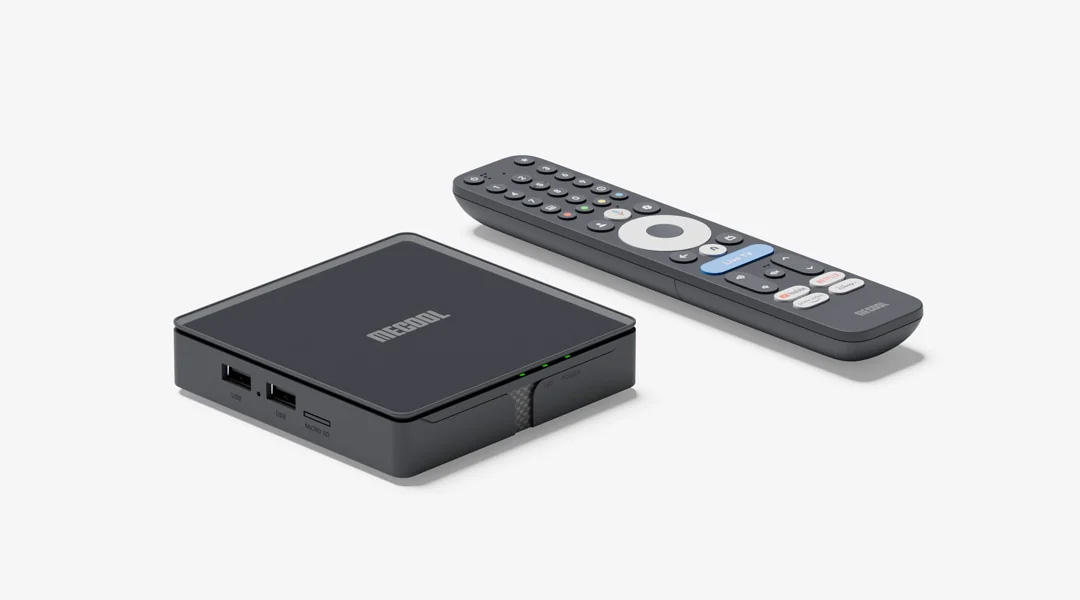
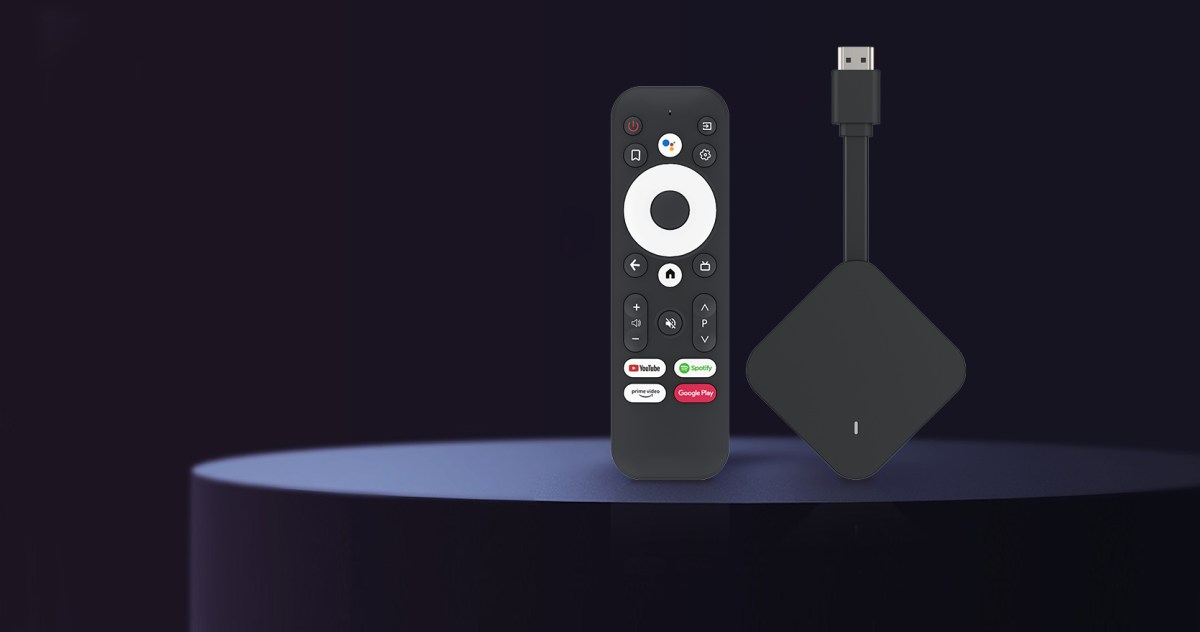
كانت الأجهزة المصابة في الأساس أجهزة استقبال Android TV، لكن الإصابة امتدّت إلى منتجات إنترنت الأشياء العاملة بنظام Android أيضًا، ومنها أجهزة الرعاية الصحية عن بُعد وآلات الكaraoke ولافتات العرض الرقمية. وتقول Google إن الأجهزة استُخدمت من دون علم أصحابها في الاحتيال الإعلاني وتسريب البيانات وتوجيه حركة شبكة غير مصرّح بها.
بوتنت أجهزة استقبال Android TV: ما اكتشفته Google
تقول Google إن الباب الخلفي، الذي يُتتبَّع باسم XCPE، صُمّم لتحقيق الربح. ووفقًا للشركة، باعت Videostrong إمكانية الوصول إلى شركاء إجراميين وحمّلت وحداتهم الخبيثة على الأجهزة المصابة. وشغّلت هذه الوحدات احتيالًا إعلانيًا، وأدرجت الأجهزة بصمت في شبكات وكيل سكني، ودفعت مزيدًا من البرمجيات الخبيثة إلى الأجهزة المخترقة.
أكّدت الشركة أن الأمر لم يكن حادثًا عارضًا. وتقول Google إن الباب الخلفي وشبكة البوتنت طُوّرا ونُشرا وشُغّلا بشكل متعمد لتحقيق مكاسب مالية، وإن الحملة لم تكن فعلًا فرديًا معزولًا من شخص داخلي ولا خطأً في التطوير.
- نحو 1.3 مليون جهاز تعرّضت للاختراق حول العالم، بحسب Google.
- وُجدت البرمجية الخبيثة مدمجة مباشرة في طرازات وعلامات تجارية متعددة على مدى سنوات.
- إلى جانب أجهزة استقبال التلفزيون، شملت الأجهزة المصابة أجهزة رعاية صحية وآلات كaraoke ولافتات عرض رقمية.
- يُمنع على Videostrong تصنيع أو بيع أجهزة Android معتمدة أو تزويد بائعين معتمدين آخرين بالبرمجيات.