Google a confirmé que l'un de ses partenaires de fabrication Android avait volontairement intégré une porte dérobée dans 1,3 million d'appareils et les avait utilisés comme botnet. Le groupe a nommé Videostrong Technology Co., un fabricant basé à Shenzhen, et indiqué avoir démantelé le logiciel malveillant et rompu ses relations avec l'entreprise.
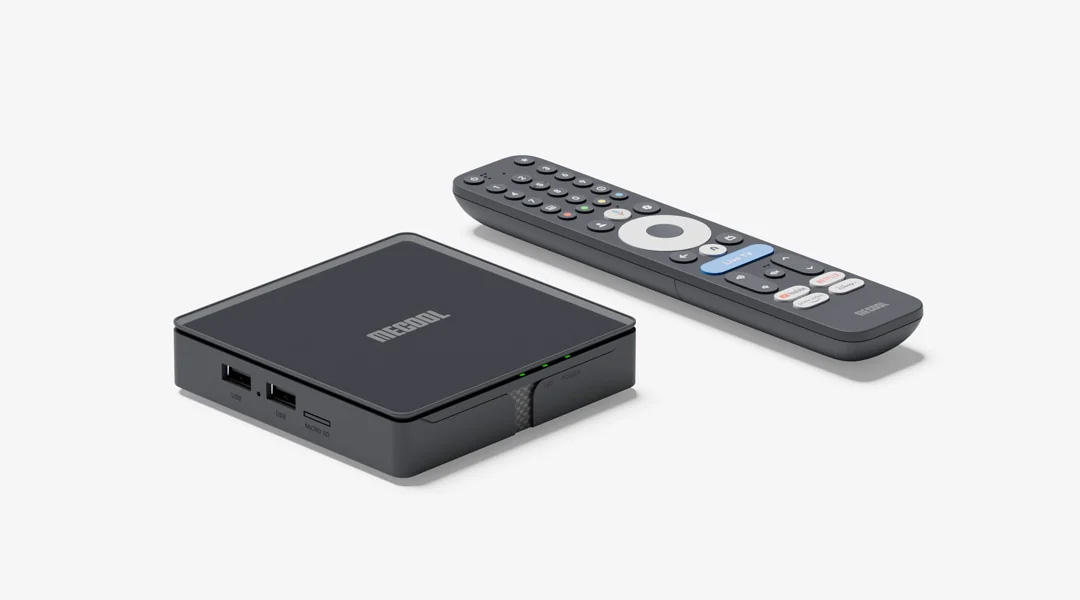
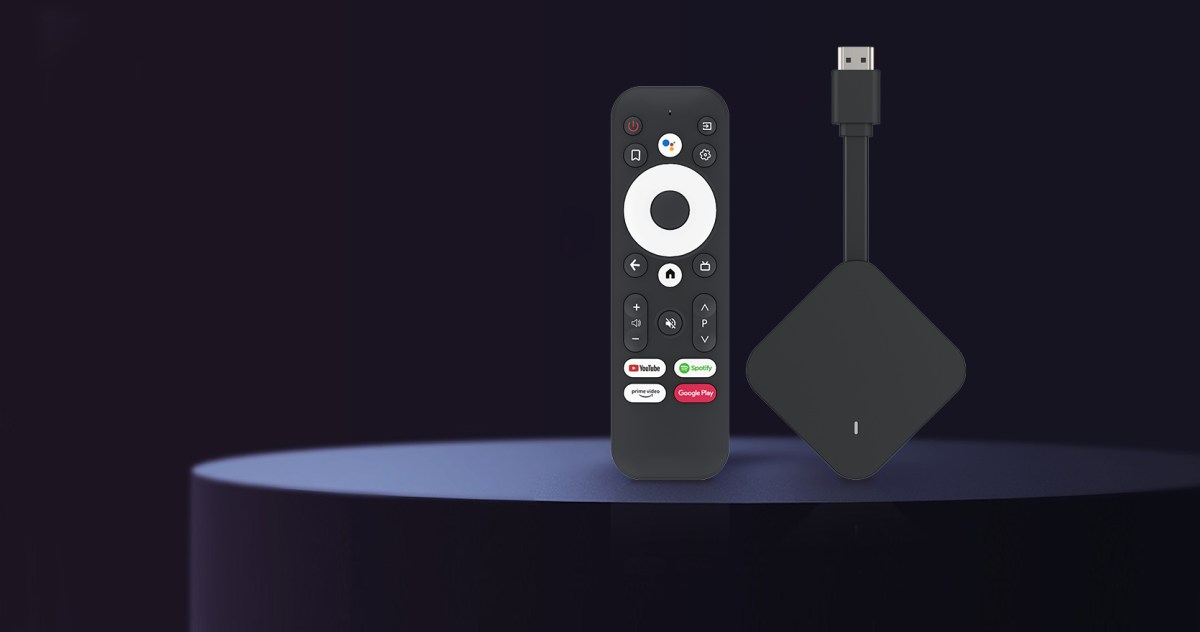
Les machines concernées étaient principalement des boîtiers Android TV, mais l'infection s'est propagée à d'autres produits IoT sous Android, notamment des dispositifs de télésanté, des machines à karaoké et de l'affichage numérique. Selon Google, les appareils ont été utilisés à l'insu de leurs propriétaires pour de la fraude publicitaire, de l'exfiltration de données et le routage de trafic réseau non autorisé.
Botnet des boîtiers Android TV : ce que Google a découvert
Selon Google, la porte dérobée, baptisée XCPE, était conçue pour rapporter de l'argent. L'entreprise affirme que Videostrong vendait l'accès à des affiliés criminels et chargeait leurs modules malveillants sur les machines infectées. Ces modules servaient à la fraude publicitaire, inscrivaient discrètement les appareils dans des réseaux proxy résidentiels et poussaient d'autres logiciels malveillants sur le matériel compromis.
Le groupe a été clair : il ne s'agit pas d'un accident. Google affirme que la porte dérobée et le botnet ont été intentionnellement développés, déployés et exploités à des fins financières, et que la campagne n'était ni le fait d'un employé malveillant isolé ni une simple négligence de développement.
- Environ 1,3 million d'appareils ont été compromis dans le monde, selon Google.
- Le logiciel malveillant était intégré directement dans de nombreux modèles et marques, sur plusieurs années.