Sécurité
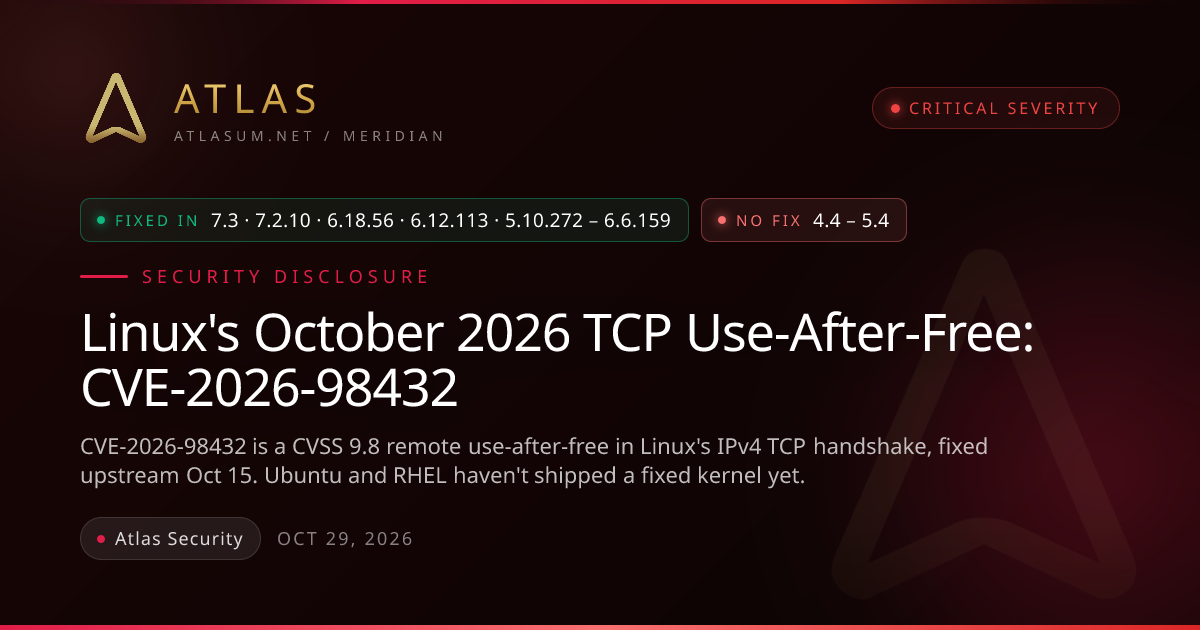
Un use-after-free critique dans la poignée de main IPv4 TCP de Linux permet à un attaquant distant d'exécuter du code en root. Corrigé en amont le 15 octobre, mais Ubuntu et RHEL livrent encore des noyaux vulnérables.
Recherche
Aucun téléphone et 1 article pour « RHEL »
Sécurité
Un use-after-free critique dans la poignée de main IPv4 TCP de Linux permet à un attaquant distant d'exécuter du code en root. Corrigé en amont le 15 octobre, mais Ubuntu et RHEL livrent encore des noyaux vulnérables.