أمن
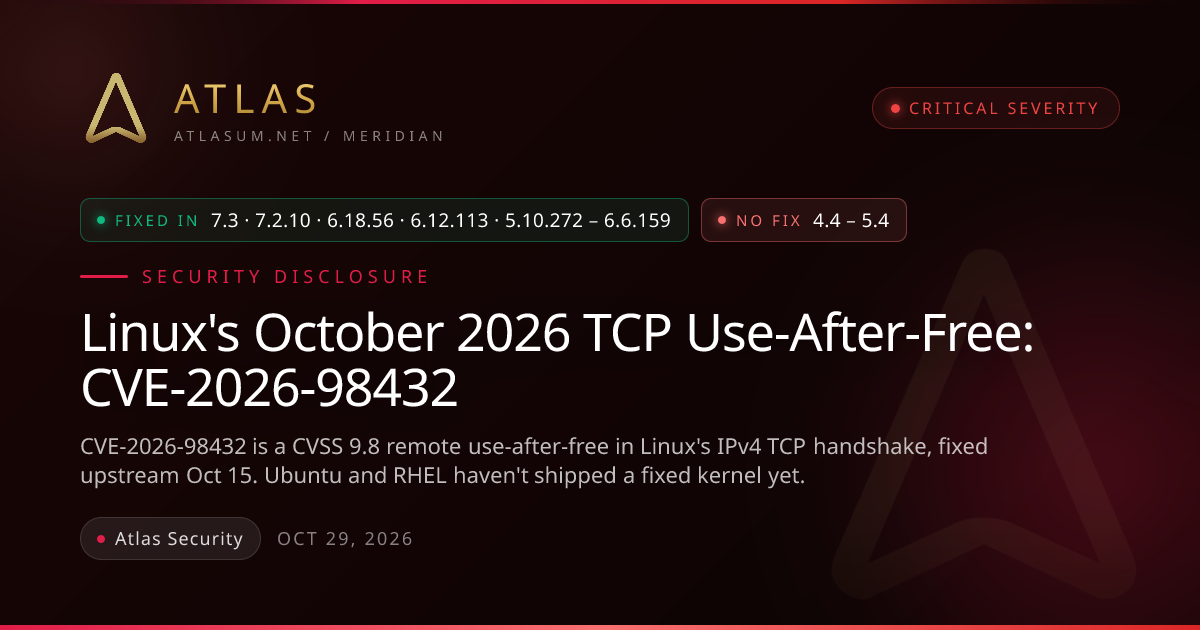
ثغرة use-after-free حرجة في مصافحة IPv4 TCP في Linux تتيح لمهاجمين عن بُعد تنفيذ تعليمات بصلاحيات root. أُصلحت في المصدر في 15 أكتوبر، لكن Ubuntu وRHEL ما زالا يوزّعان نواة معرّضة.
بحث
لا هواتف وخبر واحد عن «RHEL»
أمن
ثغرة use-after-free حرجة في مصافحة IPv4 TCP في Linux تتيح لمهاجمين عن بُعد تنفيذ تعليمات بصلاحيات root. أُصلحت في المصدر في 15 أكتوبر، لكن Ubuntu وRHEL ما زالا يوزّعان نواة معرّضة.