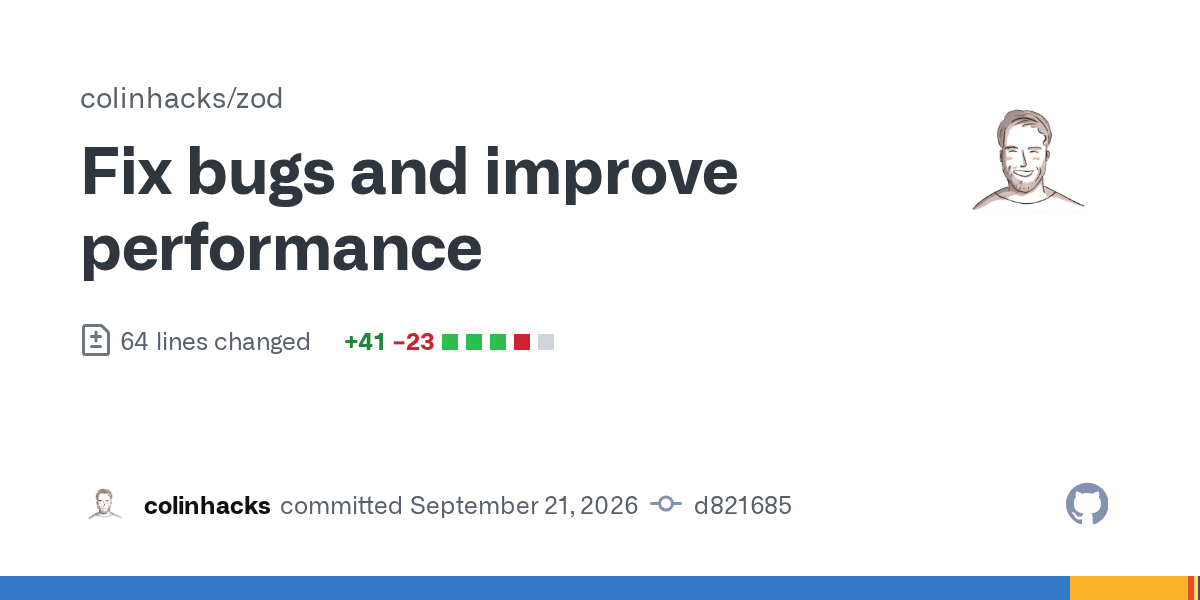
Une alerte de sécurité frappe le monde de JavaScript et de TypeScript : des développeurs rapportent qu'une version de Zod, précisément la 4.6.6, pourrait avoir été compromise par un malware. Zod est un outil de validation de schémas maintenu par colinhacks sur GitHub, utilisé pour l'inférence statique de types dans d'innombrables projets TypeScript, applications et services backend.
L'inquiétude est née de l'activité du dépôt lui-même, où un commit présenté comme corrigeant des bugs et améliorant les performances (d821685) a éveillé les soupçons de la communauté. Pour l'heure, il s'agit d'une compromission rapportée et non d'un incident pleinement confirmé, et l'ampleur exacte des modifications n'a pas été établie dans les éléments que nous avons consultés.
Compromission de Zod 4.6.6 : ce que l'on sait
Zod n'est pas un utilitaire de niche. La bibliothèque se trouve dans les couches de validation, les contrats d'API et le code de gestion de formulaires d'un très grand nombre de bases de code TypeScript, ce qui explique la propagation rapide de l'alerte à partir d'une seule version suspecte. Si du code malveillant s'introduit dans une dépendance aussi largement utilisée, il peut atteindre des systèmes de production, des pipelines CI et les machines des développeurs sans que personne n'ait relu une seule ligne.
Les détails qui circulent restent minces. Aucune liste confirmée de versions touchées au-delà des rapports citant la 4.6.6, aucune description confirmée de la charge utile, et aucun avis officiel cité dans les sources que nous avons vues. Considérez toute affirmation sur un comportement précis comme non vérifiée jusqu'à ce que le mainteneur ou un organisme de sécurité publie un communiqué.
- Zod est une bibliothèque de validation de schémas pensée pour TypeScript, avec inférence statique de types