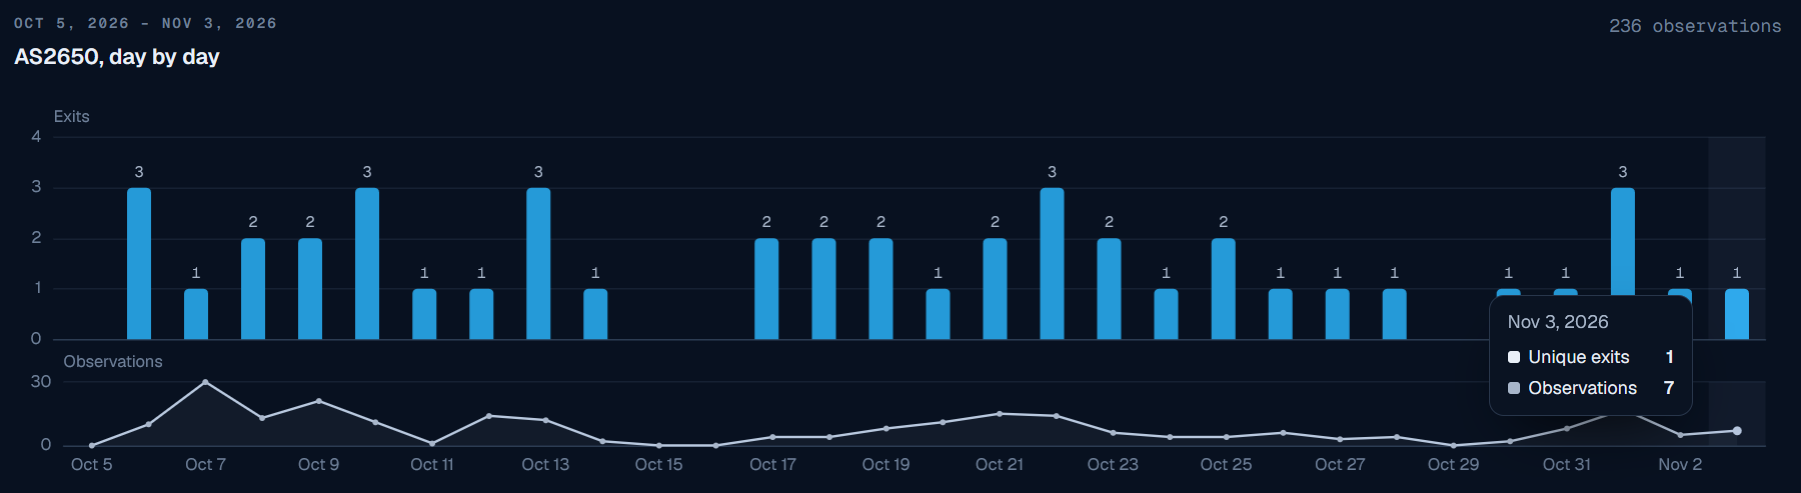
Du trafic proxy résidentiel a été détecté sortant du réseau de la Maison-Blanche 236 fois en 30 jours, selon Layer3 Intel, la société de sécurité à l'origine d'un nouvel observatoire des proxies résidentiels. L'activité s'est déroulée du 5 octobre au 3 novembre sur le réseau AS2650, enregistré auprès du Bureau exécutif du président, et a transité par 28 services de proxy publics.
Cette découverte compte parce que les services de proxy résidentiel vendent l'accès à des appareils ordinaires, en acheminant le trafic de leurs clients de manière à ce qu'il semble provenir du réseau domestique de cet appareil. Layer3 Intel assure ne pas avoir ciblé la Maison-Blanche volontairement : ses chercheurs ont repéré ces sorties par hasard en demandant un accès tournant mondial via des services de proxy publics.
Comment les sorties proxy de la Maison-Blanche ont été repérées
Layer3 Intel avait lancé son observatoire des proxies résidentiels plus tôt dans la semaine, comme interface de suivi de l'activité des proxies résidentiels et de l'internet anonymisé dans le monde. En le consultant, l'équipe a remarqué une activité sortante sur l'AS2650. Pour écarter une anomalie, elle a comparé les adresses à celles de Spur et Synthient, deux autres services de détection de proxies résidentiels. Les deux identifient indépendamment ces adresses comme des sorties proxy résidentielles, selon Layer3 Intel.
La société insiste : ses données montrent les sorties, pas l'appareil ni la personne derrière. N'importe qui peut acheter ce type d'accès en s'inscrivant à un service de proxy résidentiel public, en payant quelques dollars et en y envoyant des requêtes.
Le rythme suggère un appareil infecté, pas un Wi-Fi d'invités
L'activité se concentre le soir, heure de l'Est. Environ la moitié des sorties se situent entre 17 h et minuit, tandis que presque aucune n'a lieu au petit matin. Layer3 Intel interprète ce schéma comme celui d'une personne plutôt que d'un réseau Wi-Fi public pour invités : quelqu'un régulièrement connecté au réseau de la Maison-Blanche tard le soir, avec un appareil faisant tourner un SDK proxy infecté.