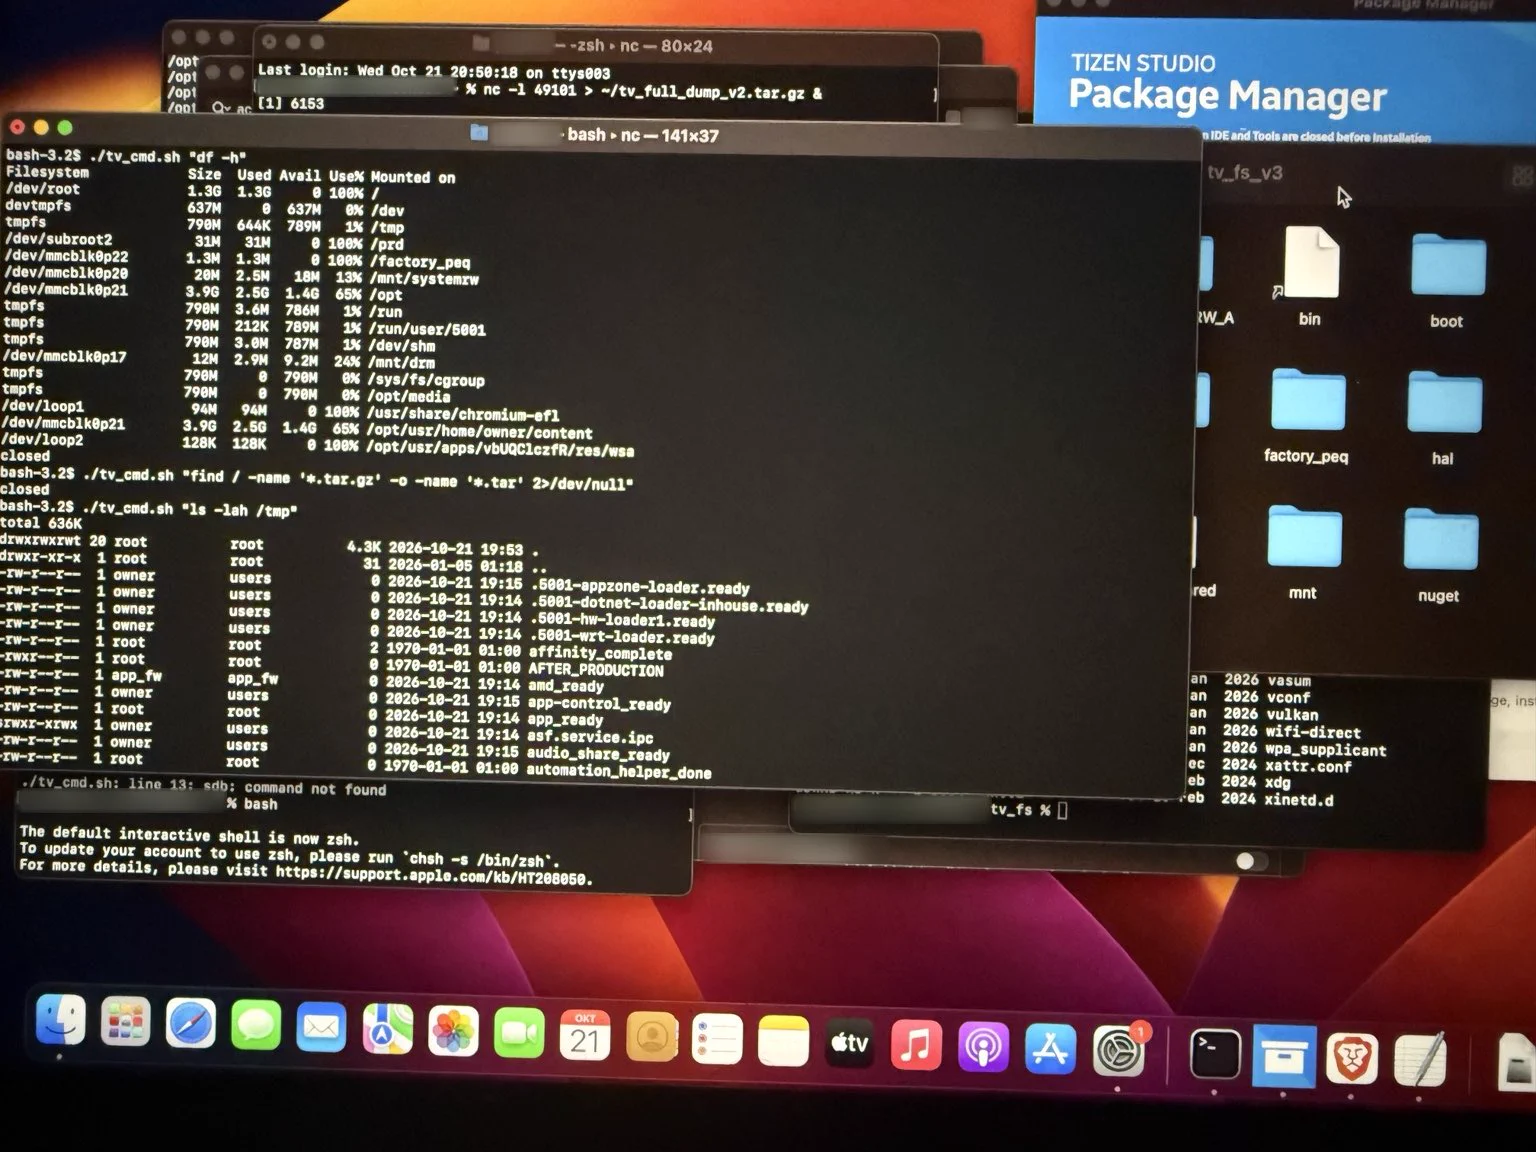
Un chercheur publiant sur X sous le pseudonyme log4j affirme avoir obtenu un accès root sur un téléviseur Samsung relativement récent de 2025, et déclare y avoir découvert ce qu'il qualifie d'« horreur pour la vie privée ». Le message, daté du 21 octobre 2026, indique que ses travaux ont commencé après qu'il a reçu de façon répétée des publicités étrangement ciblées sur le téléviseur.
Il explique avoir d'abord tenté de faire de l'ingénierie inverse sur le micrologiciel, mais l'avoir trouvé protégé par un chiffrement AES, sans clés accessibles sans ouvrir physiquement le téléviseur pour un accès UART ou JTAG. Plutôt qu'un démontage matériel, il dit s'être tourné vers des exploits zero-day pour obtenir un accès root. L'affirmation a suscité une forte attention : le message affiche plus de 1,2 million de vues et des milliers de réponses et de repartages.
Accès root sur un téléviseur Samsung : ce qui est affirmé
Le chercheur n'a pas encore publié de rapport technique complet, et son message ressemble à une annonce teasant un éventuel article, demandant aux lecteurs s'ils souhaitent le lire. Aucun détail sur la vulnérabilité, les modèles concernés, les versions du micrologiciel ou une réaction de Samsung n'a été partagé jusqu'ici.
Ce qui est décrit est un accès root, c'est-à-dire un accès privilégié au système d'exploitation du téléviseur. Ce niveau d'accès pourrait en théorie exposer la manière dont un téléviseur connecté traite les données, mais les conclusions précises derrière l'expression « horreur pour la vie privée » restent inconnues tant que le rapport promis n'est pas publié.
- Cible : un téléviseur Samsung de 2025, décrit comme relativement récent
- Point de départ : des publicités étrangement ciblées remarquées par le propriétaire