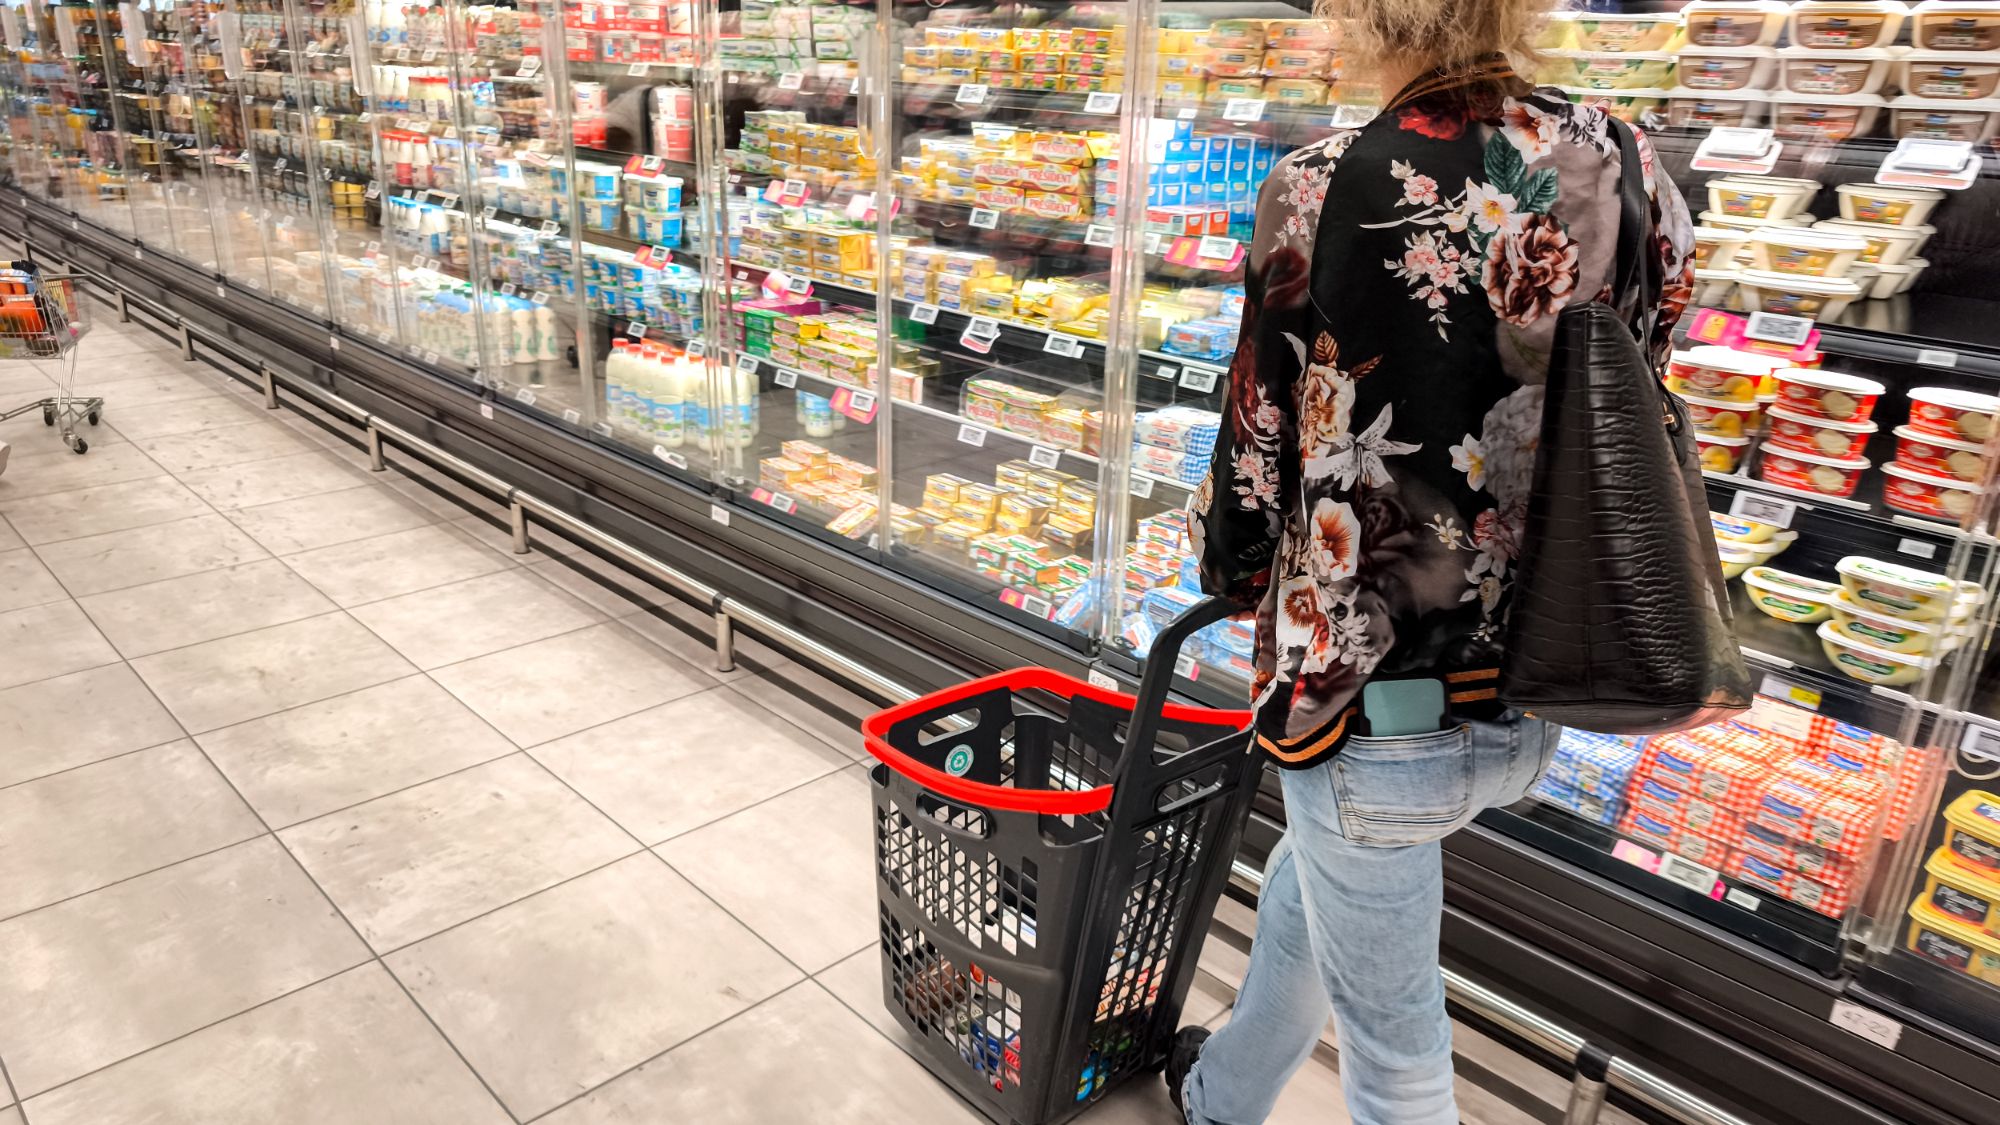
تعرّضت أنظمة التبريد في متاجر كبرى في أوروبا لهجوم سيبراني، إذ أفاد موقع Tom's Hardware بأن المهاجمين أجبروا وحدات التبريد على الدخول في وضع إذابة الجليد التلقائي، ما عطّل سلسلة التبريد داخل المتاجر. وطال الحادث مئات الثلاجات، فتحوّلت معدات التبريد المتصلة بالإنترنت من مجرد تجهيزات إلى نقطة اختراق تسببت في تعطيل تجاري، لا في تسريب بيانات.
لم يؤكد التقرير توقيت الحادث بدقة ولا القائمة الكاملة للسلاسل التجارية المتضررة. لكن المؤكد أن الهجوم جرى عن بُعد: لم يكن هناك حاجة إلى أي وصول مادي إلى المتاجر، وهذا بالضبط ما يجعل الأجهزة المتصلة في قطاع التجزئة مصدر قلق أمني متزايد للقطاع.
ماذا فعل الهجوم السيبراني على ثلاجات أوروبا فعلاً؟
بحسب Tom's Hardware، فعّل المهاجمون دورة إذابة الجليد التلقائية على الوحدات المستهدفة. وإذابة الجليد وظيفة طبيعية ومبرمجة في الثلاجات التجارية، لكن تشغيلها بشكل متواصل أو خارج جدولها المعتاد يرفع حرارة الخزانة ويعرّض السلع القابلة للتلف للخطر.
ولأن المعدات المتضررة كانت متصلة بالشبكة، تمكن المهاجمون من تشغيل هذا الوضع من خارج المتجر. وهذا ما يميز الحادث عن انقطاع التيار الكهربائي أو عطل ميكانيكي: فالثلاجات كانت تعمل كما صُممت، لكن تحت سيطرة طرف آخر.
- الهدف: وحدات تبريد في متاجر كبرى عبر أوروبا
- الأسلوب: تفعيل وضع إذابة الجليد التلقائي عن بُعد
- الأثر المعلن: تعطّل الثلاجات وتهديد سلسلة التبريد
- المصدر: Tom's Hardware