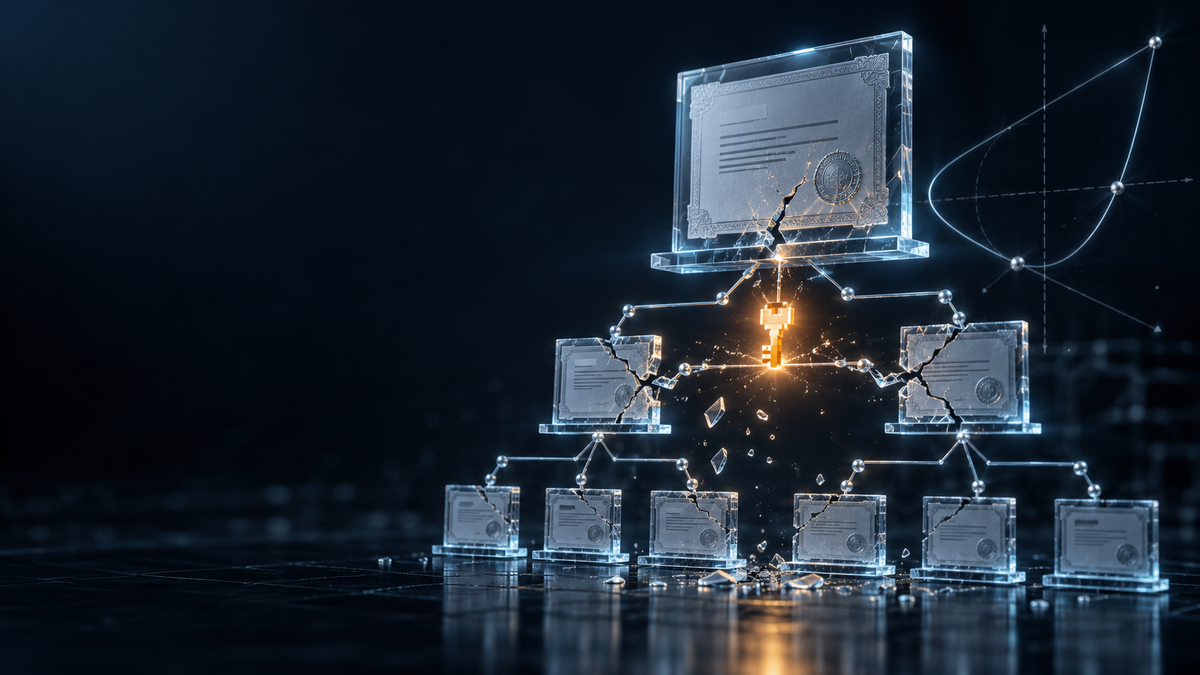
Le chercheur en sécurité Scott Helme a révélé que huit clés privées d'autorités de certification (CA) intermédiaires d'eMudhra n'étaient en réalité que des nombres de 8 bits, ce qui les rendait trivialement faciles à forcer par brute-force. Ces clés, utilisées pour les certificats TLS et de signature de code, ont été créées en avril 2025 et contre-signées par Sectigo. Le 17 octobre, un chercheur a signalé le problème aux principaux éditeurs de navigateurs et à eMudhra. Chrome et Mozilla ont bloqué les certificats en quelques heures, et le 20 octobre, Mozilla a annoncé publiquement la compromission et retiré la racine eMudhra de son magasin de confiance.
La faille signifie que n'importe qui aurait pu récupérer ces clés privées en quelques millisecondes avec un ordinateur portable standard. Cela compromet tout le modèle de sécurité des certificats émis par ces intermédiaires. Bien que les navigateurs aient agi rapidement, de nombreux autres logiciels qui reposent sur TLS restent vulnérables car ils ne vérifient pas par défaut la révocation des certificats ni les journaux de transparence des certificats (Certificate Transparency).
Comment les clés eMudhra CA ont été compromises
Les clés privées sont des clés à courbe elliptique sur la courbe P-384. Dans ce type de cryptographie, la clé privée est un nombre aléatoire d, et la clé publique est d fois G, où G est un point fixe. La sécurité repose sur le fait que d soit énorme, un nombre aléatoire de 384 bits. Cependant, les clés d'eMudhra n'étaient pas aléatoires ; c'étaient de petits entiers comme 4, 56 et 115. Cela signifie qu'un attaquant pouvait simplement calculer des multiples de G jusqu'à trouver la correspondance, nécessitant au plus 255 étapes. Scott Helme l'a démontré en forçant les 16 certificats en moins d'une seconde sur son ordinateur portable.
Les certificats eux-mêmes semblaient valides : les clés publiques étaient des points légitimes sur la courbe, et toutes les vérifications structurelles passaient. La seule façon de détecter la faiblesse était de tenter le brute-force. Contrairement à un vol de clé typique, où une clé est dérobée, ici la clé était effectivement publique dès l'émission du certificat. Quiconque voyait le certificat pouvait dériver la clé privée instantanément.