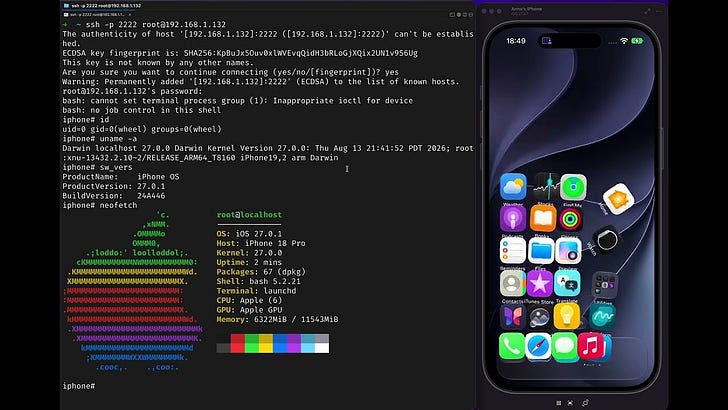
قالت شركة الأمن السيبراني Calif إنها حققت ما يحاول باحثون كثر الوصول إليه فقط: اختراق iPhone. وأعلنت الشركة في مدونتها أنها وصلت إلى استغلال كامل لجهاز Apple، ونشرت الادعاء في 16 أكتوبر 2026 تحت عنوان صريح: «اليوم، اخترقنا ما كنا نهدف إلى اختراقه: iPhone».
يتزامن الإعلان مع Hexacon، مؤتمر أمني يُعقد في باريس، حيث تقول Calif إنها كشفت عن سلسلة من العروض التوضيحية. وتؤكد Calif أن جميع المواد ستُنشر في الوقت المناسب، دون تحديد موعد. تكمن أهمية الخبر في أنه يمسّ أي شخص يحمل iPhone: سلسلة استغلال فعّالة ضد منصة Apple الرائدة تُعد من أخطر أخبار أمن الهواتف المحمولة.
عروض استغلال iPhone: Signal وiMessage وAPT
تسرد تدوينة Calif أربعة عروض قُدّمت في Hexacon. الأول وُصف بأنه هجوم بنقرة واحدة على Signal. والثاني يستهدف iMessage، وتشير Calif إلى أن تطبيق طرف ثالث لا يهم كثيرًا عندما يعتمد معظم مستخدمي iPhone على خدمة الرسائل من Apple. والثالث صيغ كتحدٍّ للقراء: «هل يستطيع iPhone الخاص بك فعل هذا؟». والرابع يحمل عبارة «APT تعني Apple Persistent Threat»، وهي تلاعب بمصطلح التهديد المستمر المتقدم.
لا تتضمن التدوينة تفاصيل تقنية أو معرّفات ثغرات أو جدولًا زمنيًا للنشر. والصياغة مقصودة لتكون تشويقية، وتكتفي مواد Calif بالقول إن كل شيء سيُنشر في الوقت المناسب وإن العروض هي ما كشفه الفريق في باريس.
ما لم تُظهره Calif
لا يوجد حتى الآن دليل عام يتجاوز وصف Calif لعروضها في Hexacon. لا تقدم المدونة إصدارات iOS المتأثرة، ولا أرقام CVE، ولا تحليلًا تقنيًا، ولا بيانًا من Apple. ولم تؤكد Apple أن أيًا من الهجمات المزعومة يعمل ضد أجهزة iPhone الحالية.
وهذا يبقي الادعاء في نطاق التسريبات أو المعلومات غير المؤكدة، مهما بدا محددًا. وإلى أن تنشر Calif العروض أو يعيد باحثون مستقلون إنتاج العمل، على القراء التعامل مع «اختراق iPhone بالكامل» كادعاء غير مؤكد وليس حقيقة مثبتة، وانتظار رد Apple.
ماذا يعني هذا لك؟
لا شيء يتغير حتى الآن بالنسبة لمستخدمي iPhone في تونس. لم يُعلن عن تحديث أمني، ولا توجد قائمة بالإصدارات المتأثرة، ولا تأكيد من Apple. تبقى إجراءات الحماية المعتادة سارية: حدّث iOS باستمرار، واحذر الرسائل أو الروابط غير المتوقعة، وتجنب تثبيت تطبيقات من خارج App Store.