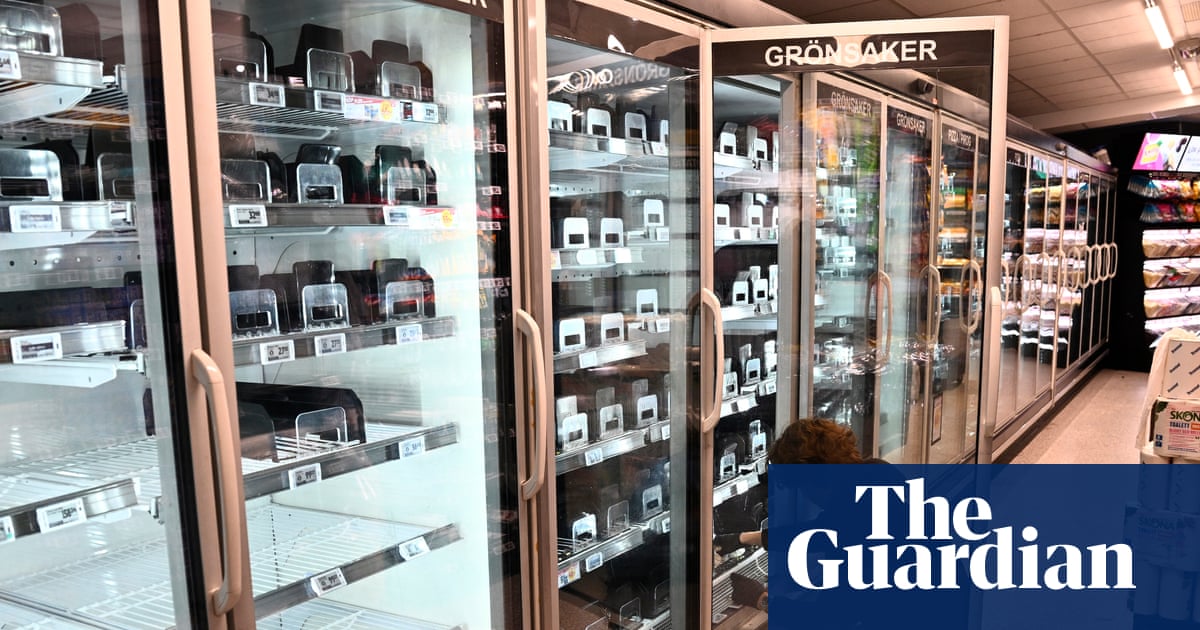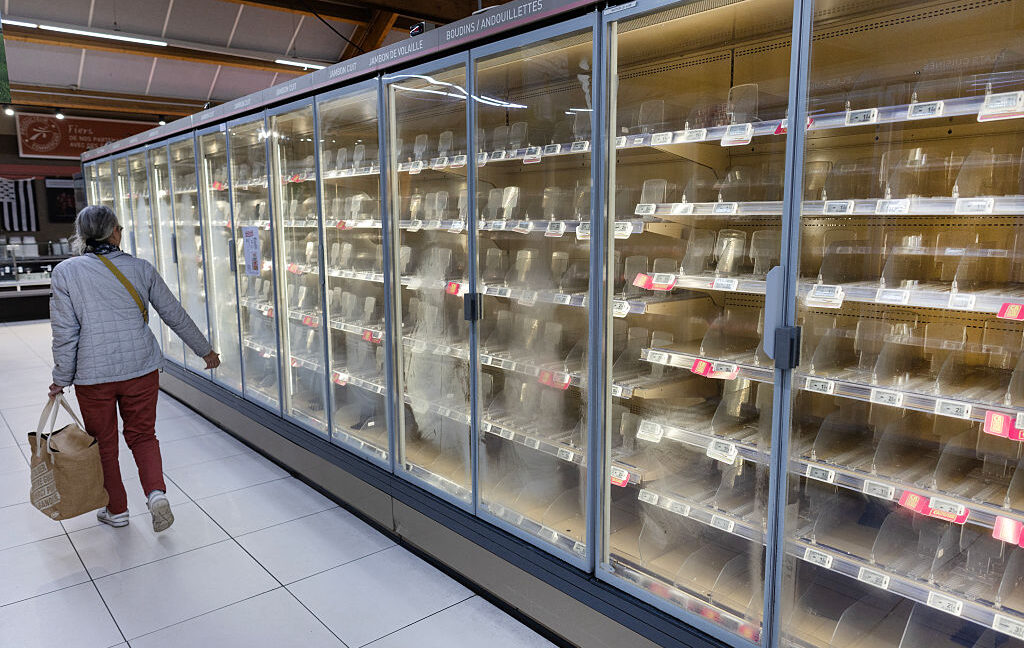
ربط المحققون موجة الاختراق التي استهدفت أنظمة التبريد في نحو 700 سوبرماركت أوروبي بوحدات تحكم قديمة وغير محدّثة من Danfoss وDixell وCopeland، ظلّت معروضة على الإنترنت بلا حماية كافية. وبحسب ما أوردته تقارير متخصصة، فإن العطل لم يكن عرضياً، بل نتيجة مباشرة لثغرات أمنية حرجة كانت قد حُذّرت منها شركة Claroty مع الوكالة الأمريكية للأمن السيبراني CISA في تقارير سابقة.
وقع الحادث في توقيت حساس بالنسبة لسلاسل التجزئة الغذائية في أوروبا، إذ إن أي خلل في سلاسل التبريد يهدّد مباشرة بسلامة الأغذية ويثير قلق المستهلكين. وتُظهر القضية كيف أن معدات صناعية بسيطة، لا تبدو ضمن دائرة المخاطر، قد تتحول إلى نقطة دخول تمسّ خدمات يومية حساسة.
ما هي وحدات التحكم المتأثرة؟
وحدات التحكم المستهدفة مصنّعة من ثلاث شركات معروفة في مجال التبريد التجاري: Danfoss، Dixell، وCopeland. هذه الأجهزة تُشغّل الضواغط والمراوح وحساسات الحرارة في غرف التبريد وأرفف العرض داخل المتاجر الكبرى.
بحسب التقارير، وُجدت هذه الوحدات متصلة مباشرةً بشبكة الإنترنت دون تحديثات أمنية تحدّ من ثغرات معروفة ومصنّفة بالحرجة، مما سهّل استغلالها.
- Danfoss وDixell وCopeland: مصنّعو وحدات التحكم المتأثرة
- الأجهزة معروضة على الإنترنت دون تحديثات كافية
- ثغرات حرجة أشارت إليها سابقاً Claroty وCISA
- نحو 700 سوبرماركت أوروبي متأثر بالاختراق